认证指南:守住数字资产安全

认证:数字资产账户安全的第一道防线
- 认证的核心数据点
- KYC/身份认证通常需上传身份证明、自拍、地址证明,完成后提现额度与功能可能提升;部分平台对风控要求,普通账户可能有功能限制。数据点如身份证号、姓名、住址、账户绑定的手机/邮箱等,需要准确无误以避免解锁困难。具体到场景:新注册账号完成KYC通常在1–24小时内完成审核,二次验证通常在钱包跨链操作或大额提现时触发。
- 设备与登录认证的数据要点
- 登录认证包括短信、邮箱验证码、动态口令(TOTP)等,常用于确认设备与登录行为,降低账号劫持风险。硬件密钥(FIDO2/U2F)作为高价值账户的二级认证,可以显著降低钓鱼攻击成功率。数据要点:最近登录地点、设备指纹、上次更新时间等,若出现异常需二次确认。
- 针对交易与合规的认证数据
- 对高风险操作如大额提现、跨链转移、API密钥使用等,平台通常要求二次验证或额外确认。要点包括提现地址绑定、交易金额上限、账户权限变更记录等,确保每次敏感操作都有明确授权。
- 安全实践清单(简明版)
- 启用多因素认证,绑定至少两种不同类型的验证方式;使用硬件密钥作为主要或次级认证;将助记词/私钥与验证码分开存储,保持离线备份;定期检查并撤销不再使用的应用授权与API密钥。
- 常见坑及规避要点
- 不要仅依赖短信验证码,易被拦截;在不安全网络环境下完成认证步骤时,优先使用离线/安全网络;确保有多份离线备份的恢复信息,避免单点失败导致无法找回账户。
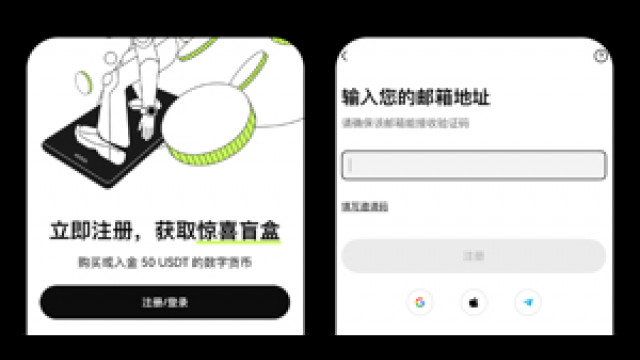
围绕欧yi新用户注册整理新账户申请、身份资料准备、认证审核、安全功能和初次使用前的账户检查内容。
本網站僅收集相關文章。如需查看原文,請複製並打開以下連結:认证指南:守住数字资产安全